SECURITY CHECK

セキュリティ診断

19の設問に4段階で答えると、方針と体制からアカウント、端末、バックアップ、クラウドと委託先、事故への備えまで、6つの分野の情報セキュリティの状況を点数でお出しし、回答に合わせた改善の手順と90日の進め方をまとめたレポートを、その場で表示します。レポートはPDFでもダウンロードいただけます。所要時間は6分ほどです。

  • PDFレポート付き
  • A4・7〜21ページ
  • 無料
  • 所要6分ほど
  • 結果はその場で表示
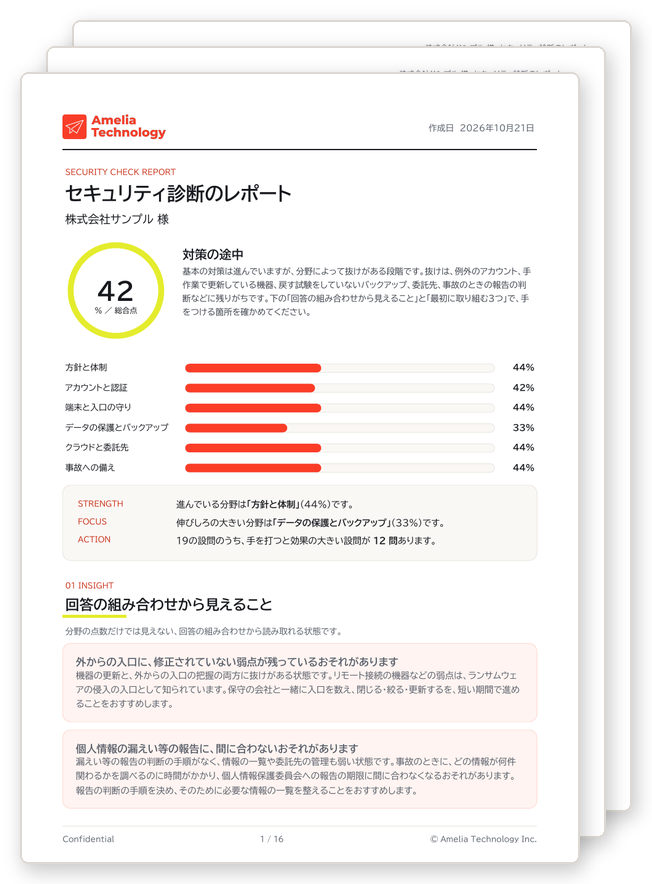
セキュリティ診断のレポート(PDF)の見本。複数ページのうち1ページ目で、総合点と6つの分野の点数、回答の組み合わせから見えること、最初に取り組む3つ、90日の進め方、設問ごとの手順が記載されています
見本(A4・全16ページ)

PDF REPORT

回答に合わせた改善の手順を、
A4・7〜21ページのレポートにしてお渡しします。

点数をお出しするだけでなく、回答の組み合わせから、何から・どの順番で・どう進めるかまでを、その場で画面に表示します。レポートはA4で7〜21ページ(回答の内容によって変わります)。PDFでダウンロードして、経営会議や社内でのご検討の資料としてお使いいただけます。

レポートに記載する内容

  1. 総合点と6つの分野の点数進んでいる分野と、伸びしろの大きい分野
  2. 回答の組み合わせから見えること点数だけでは見えない、つまずきの原因
  3. 最初に取り組む3つほかの取り組みの前提になるものから優先順位をつけます
  4. 90日の進め方1〜30日・31〜60日・61〜90日に分けた順番
  5. 設問ごとの手順なぜ必要か・進め方・つくるもの・所要の目安・つまずきやすい点・できたかの確かめ方

PDFは結果の画面からその場でダウンロードいただけます。控えのメールにもURLをお送りし、90日間はいつでも取り出せます。

診断を始める

  1. 119の設問に答える4段階から選ぶだけです。6分ほどです
  2. 2その場でレポートを表示会社名・お名前・メールアドレスを入れて送ると表示されます
  3. 3PDFを受け取るA4・7〜21ページのレポートをダウンロード。メールでも控えをお届けします
01 / 06

方針と体制

情報セキュリティを経営の課題として扱い、責任者・決まり・教育がそろっているかを確かめます。

経営者が情報セキュリティの責任者と担当者を決め、役割と予算を割り当てて、年に1回以上、経営として状況を確かめていますか。

「詳しい人が気にかけている」状態ではなく、誰が判断し、誰が実務を担い、いつ経営に報告するかが決まっているかが目安です。

守るべき情報と機器の一覧をつくり、取り扱いの決まり(基本方針や規程)を文書にして、年に1回見直していますか。

顧客の情報、技術の情報、会計の情報などが、どこに、どの重要度で置かれているかが一覧になっており、持ち出しや共有の決まりがあるかが目安です。

従業員に、いまの手口(取引先を装ったメール、偽のログイン画面、生成AIへの入力など)に合わせた教育を定期に行い、怪しいと感じたらすぐ報告できる雰囲気をつくっていますか。

入社時だけでなく定期に行っているか、訓練のメールなどで確かめているか、報告した人が責められない運用になっているかが目安です。

02 / 06

アカウントと認証

誰が、どのアカウントで、どこまで使えるかが管理され、乗っ取りに備えているかを確かめます。

メールやクラウドのサービス、リモートで社内につなぐ仕組みなど、外から使えるすべてのアカウントに多要素認証を設定し、例外を一覧で管理していますか。

一部の人だけでなく全員に設定しているか、設定していないアカウントを管理画面などで数えられるか、例外に期限があるかが目安です。

入社・異動・退職のときに、アカウントの発行・権限の変更・停止を決まった手順で行い、共用のアカウントのパスワードも退職のたびに変えていますか。

人事の手続きとアカウントの手続きがつながっているか、退職した日にアカウントを止めているか、共用のアカウントを誰が使っているかが分かるかが目安です。

管理者の権限を持つアカウント(特権ID)の数を必要な分に絞り、ふだんの作業とは別のアカウントで使い、使った記録を残していますか。

クラウドやサーバー、ネットワークの機器の管理者が誰か分かっているか、管理者のアカウントでメールやウェブの閲覧をしていないか、操作の記録を見られるかが目安です。

共有のフォルダや業務のシステムで、誰がどの情報にアクセスできるかを、半年から1年に1回、部署の責任者と見直していますか。

異動や担当の変更で不要になった権限が残っていないか、「全員が見られる」設定の場所に重要な情報が置かれていないかを確かめているかが目安です。

03 / 06

端末と入口の守り

パソコンや機器、外から社内に入る入口が、更新・監視・制限されているかを確かめます。

パソコン、サーバー、ネットワークの機器(ルーターやリモート接続用の機器など)とソフトを台帳にし、更新を自動または期限を決めて行い、サポートが終わるものを把握していますか。

パソコンだけでなく、ネットワークの機器や、業務のソフトも含めて更新しているか、メーカーのサポートの終わる時期が分かっているかが目安です。

すべてのパソコンとサーバーにウイルス対策のソフトを入れ、不審な動きの警告が出たときに、誰が気づいて対応するかを決めていますか。

入れているだけでなく、定義の更新が止まっていないか、警告がどこに届き、誰が見ているかが目安です。

外から社内のネットワークやサーバーに入れる入口(リモート接続、リモートデスクトップ、公開しているサーバーなど)を把握し、不要なものを閉じ、必要なものは接続できる人や方法を絞っていますか。

どの入口が開いているかを一覧で説明できるか、使っていない入口が残っていないか、入口にも多要素認証を設定しているかが目安です。

04 / 06

データの保護とバックアップ

大事なデータが失われたとき・暗号化されたときに、決めた時間で戻せるかを確かめます。

止まると業務が続けられないデータについて、バックアップの対象・頻度・保管の場所を決め、決めたとおりに取れていることを確かめていますか。

どのデータを、どのくらいの間隔で、どこに取るかが文書になっているか、バックアップの失敗に気づけるかが目安です。クラウドのサービスのデータも対象に含めて考えます。

バックアップから実際にデータを戻す試験を定期に行い、戻るまでの時間が業務の許せる範囲に収まることを確かめていますか。

一部のファイルだけでなく、システム全体を戻す場合にどのくらいかかるかを測ったことがあるかが目安です。

ランサムウェアに備えて、ふだんネットワークにつながっていない控えか、書き換えのできない形のバックアップを持ち、バックアップの管理の仕組みも、ふだんのアカウントとは別に守っていますか。

社内のネットワークやふだんのアカウントが乗っ取られても、バックアップまで消されたり暗号化されたりしない形になっているかが目安です。

05 / 06

クラウドと委託先

クラウドのサービスの設定と、情報を預ける委託先の管理が行き届いているかを確かめます。

使っているクラウドのサービスについて、外部との共有の範囲、共有リンクの公開の設定、管理者の多要素認証、操作の記録の保存などの設定を、決めた項目で定期に確かめていますか。

初期の設定のまま使っていないか、「リンクを知っている人は誰でも見られる」共有が残っていないか、記録の保存の期間を知っているかが目安です。

個人情報や重要な情報の取り扱いを外部に委託するとき、委託先のセキュリティの状況を確かめ、契約で取り扱いの決まりを定め、委託している間も状況を確かめていますか。

委託先の一覧があるか、契約に情報の扱い・再委託・事故のときの連絡が入っているか、委託先からの報告を受けているかが目安です。

新しいクラウドのサービスや生成AIのサービスを使い始めるとき、会社として確かめる手順があり、使っているサービスを一覧で把握していますか。

部署や個人の判断で、会社が知らないサービスに業務の情報が入っていないか、使い始めるときに確かめる項目が決まっているかが目安です。

06 / 06

事故への備え

事故が起きたときに、誰が何をするか、法令にもとづく報告や業務の継続の手順が決まっているかを確かめます。

ウイルスへの感染や不正アクセスが疑われたときの、判断する人・最初の作業・記録の残し方・社外の連絡先を手順にし、年に1回以上、練習していますか。

連絡網だけでなく、ネットワークから外す判断、記録(ログ)の保全、保守の会社や保険・警察などへの連絡の順番が決まっており、練習したことがあるかが目安です。

個人情報の漏えい等が起きたとき(そのおそれがあるときを含む)に、個人情報保護委員会への報告とご本人への通知が必要かを判断する人と手順、報告の期限を決めていますか。

報告が必要になる場合の考え方、速報と確報の期限、判断に必要な情報(件数・情報の種類・原因)を集める方法が、事前に決まっているかが目安です。

システムやデータが長く使えなくなった場合に備えて、重要な業務ごとに止まってよい時間、代わりのやり方、システムを戻す順番を決めていますか(事業を続けるための計画、BCP)。

地震などの災害だけでなく、ランサムウェアなどで数日から数週間システムが使えない場合も想定しているかが目安です。

LAST STEP

レポートのお届け先

送ると、この画面にレポートを表示し、PDFをその場でダウンロードいただけます。控えとして、レポートのURLをメールでもお送りします(有効期限は90日間)。同じメールアドレスで受けた診断は、マイページでまとめて見られます。

レポートの宛名に使います。

会社のメールアドレスをおすすめします。

診断について(注意と出典)
  • この診断は、ご自身の回答にもとづく目安です。専門家による監査や評価、認証、脆弱性の診断に代わるものではありません。
  • 分野ごとの点数は、各設問の回答(0〜3)の合計を満点に対する割合(%)で表したものです。総合点は、すべての設問の合計で計算します。
  • 改善の手順、優先順位、所要の目安は、回答の組み合わせから当社が作成した一般的な目安です。業種や会社の規模、扱う情報、使っているシステムによって、必要な対策や期間は変わります。
  • 個人情報保護法などの法令や、公的なガイドラインに関わる内容は、レポートの作成の時点のものです。個人情報保護法は2026年7月に改正法が公布され、施行に向けて政令・規則等の検討が進んでいます。実際の対応にあたっては、最新の情報と、必要に応じて弁護士などの専門家にご確認ください。
  • 事故が起きている、または疑われる場合は、この診断ではなく、契約している保守の会社、都道府県警察のサイバー事案の相談窓口、IPAの相談窓口などに、すぐにご相談ください。
  • 設問は、出典に挙げた公的な資料を参考に当社が作成したものです。各機関の公式の診断ではありません。IPA(情報処理推進機構)の「5分でできる!情報セキュリティ自社診断」もあわせてご利用いただけます。
  • 対策の状況を第三者の目で確かめたい場合(取引先からの求め、M&Aや上場の準備など)は、システム監査という方法もあります。当社のシステム監査は法令にもとづく監査ではなく、当社が開発・運用に関わったシステムは対象にしません。

参考にした資料